Kas ir labāks – SIEM, XDR vai SOC?
Šādu jautājumu kiberdrošības kontekstā var dzirdēt diezgan bieži. Tomēr tas nav korekti, jo tiek salīdzinātas lietas ar atšķirīgu nozīmi un uzdevumiem.
SIEM un XDR ir tehnoloģiskas platformas.
SOC ir operacionāla kiberdrošības funkcija, kas tehnoloģijas apvieno ar cilvēkiem, procesiem un atbildību.
Kas ir SIEM un kā tas darbojas?
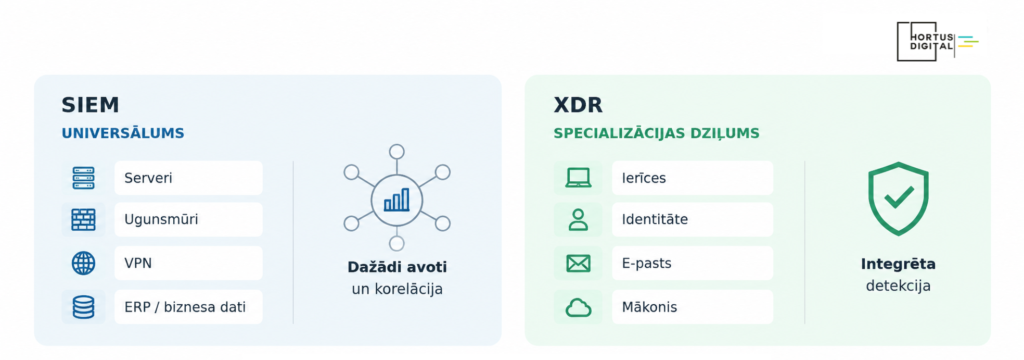
SIEM (Security Information and Event Management) ir platforma dažādu sistēmu drošības datu apkopošanai un analīzei.
Uzņēmumā darbojas serveri, ugunsmūri, identitātes sistēmas, mākoņpakalpojumi un biznesa lietojumprogrammas. Katra no tām ģenerē notikumus, kas atsevišķi ne vienmēr liecina par apdraudējumu.
Iedomāsimies situāciju: darbinieka kontam tiek reģistrēts neierasts VPN pieslēgums. Neilgi pēc tam šis konts piekļūst reti izmantotiem resursiem, bet vēlāk ERP sistēmā notiek apjomīga datu eksportēšana. Katram notikumam var būt nevainīgs izskaidrojums. Taču kopā tie rada pavisam citu ainu.
SIEM ļauj apkopot datus no dažādām sistēmām, analizēt sakarības un identificēt aizdomīgu aktivitāti plašākā kontekstā. Tā galvenā priekšrocība ir universālums un pielāgojamība.
Mūsdienīgs SIEM nav tikai žurnālfailu noliktava: tas piedāvā korelāciju, analītiku, automatizāciju un reakcijas integrācijas. Taču kvalitatīva detekcija ir jāizveido un jāuztur. Liels datu apjoms pats par sevi aizsardzību negarantē.
Kas ir XDR un kā tas atšķiras no SIEM?
XDR (Extended Detection and Response) balstās citā arhitektūras pieejā. Tā savieno cieši integrētus aizsardzības mehānismus, tipiski, galapunktu, identitātes, e-pasta un mākoņvides drošībai.
Piemēram, pēc pikšķerēšanas e-pasta uzbrucējs iegūst konta piekļuves datus un mēģina pieslēgties uzņēmuma resursiem. Vienlaikus darbinieka datorā tiek konstatēta aizdomīga procesa darbība. XDR var sasaistīt šos notikumus vienotā incidentā un, ja attiecīgās funkcijas ir iespējotas, ierobežot kontu vai izolēt ierīci.
XDR priekšrocība ir specializācijas dziļums un cieši integrētas detekcijas un reakcijas iespējas. Atbalstītajā vidē nozīmīga funkcionalitāte var būt pieejama jau ar sākotnējo konfigurāciju.
Aizsardzības dziļums ir atkarīgs no konkrētā XDR ražotāja piedāvātajām iespējām šī ražotāja atbalstītajā ekosistēmā. Ārpus tās datu detalizācija un reakcijas iespējas jau ir individuāli aplūkojams jautājums, ja vispār tas iespējams. Trešo pušu integrācijas tipiski ir ierobežotas un pašas par sevi nepadara XDR par universālu SIEM.
SIEM un XDR salīdzinājums: kāpēc izmantot abus?
SIEM un XDR funkcionalitāte daļēji pārklājas, taču atšķirīgās arhitektūras ļauj šīs tehnoloģijas izmantot savstarpēji papildinoši.
Šo atšķirību palīdz izprast divas apzināti vienkāršotas analoģijas: XDR var iztēloties kā specializētu, dziļi integrētu mini-SIEM, savukārt SIEM – kā universālu XDR ar plašāku tehnoloģiju pārklājumu, bet ne vienmēr gatavu specializēto kontekstu. Tās nav tehniskas definīcijas.
Kas ir SOC un kā tas izmanto SIEM un XDR?
Pilnvērtīgai aizsardzībai ar tehnoloģiju integrāciju vien nepietiek. Lai tehnoloģijas kļūtu par pārvaldāmu kiberdrošības funkciju, ir nepieciešams SOC operacionālais modelis.
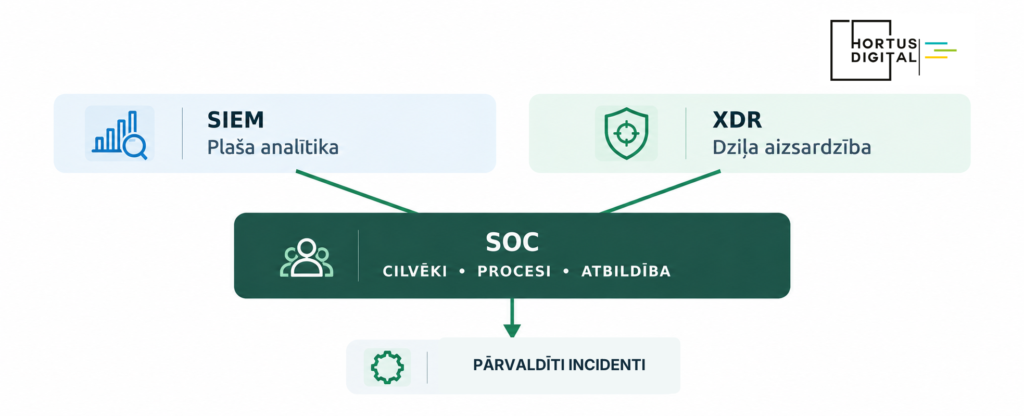
Praksē SOC nodrošina vairākus savstarpēji saistītus uzdevumus:
- Atklāšana un analīze. Izvērtēt notikumus, identificēt incidentus un noteikt prioritātes.
- Reakcija un eskalācija. Īstenot vai koordinēt nepieciešamās darbības, iesaistot atbildīgos.
- Izmeklēšana un dokumentēšana. Noskaidrot notikušā apstākļus, sekas un saglabāt nepieciešamos pierādījumus.
- Aizsardzības pilnveidošana. Izmantot incidentos gūto pieredzi detekcijas un reakcijas uzlabošanai.
Daļu šo uzdevumu iespējams automatizēt, citos vajadzīgs cilvēka lēmums. Tāpēc uzņēmumi ar identiskām tehnoloģijām var iegūt ļoti atšķirīgu rezultātu. Arī SOC nosaukums pats par sevi nenosaka, piemēram, 24/7 pieejamību – to nosaka konkrētais pakalpojuma modelis.
SOC loma kiberdrošības regulējuma prasību izpildē
NIS2, Latvijas kiberdrošības regulējums un DORA attiecīgajām organizācijām paredz pienākumus, kas skar arī incidentu pārvaldību, dokumentēšanu un ziņošanu. Līdz ar to svarīgi ir ne vien atklāt un apturēt incidentu, bet arī spēt pierādīt, kā tas pārvaldīts.
Viens SOC var koncentrēties uz incidentu atklāšanu, izmeklēšanu un reakciju. Cits papildus paredz formalizētu klasifikāciju, eskalācijas procedūras, atbildības, pierādījumu saglabāšanu un ziņošanas atbalstu. Atšķirība ir operacionālajā modelī un pakalpojuma tvērumā, nevis tikai programmatūrā.
Neviens SOC pats par sevi nenodrošina visas organizācijas atbilstību regulējumam. Taču pienācīgi organizēta SOC funkcija var palīdzēt izpildīt un pierādīt konkrētas piemērojamās prasības.
Ko uzņēmumam izvērtēt pirms ieguldījuma kiberdrošībā?
Pirms apspriest konkrētu SIEM vai XDR produktu, ir vērts atbildēt uz četriem jautājumiem:
- Ko aizsargājam? Kuras sistēmas, dati un biznesa procesi ir kritiski?
- Ko spējam atklāt? Vai redzam notikumus visā būtiskajā IT vidē?
- Kas notiek pēc brīdinājuma? Kurš analizē incidentu, pieņem lēmumus un koordinē reakciju?
- Vai rezultāts ir pierādāms? Vai varam izskaidrot, kas notika, kā reaģējām un ko uzlabojām?
Incidents nav atrisināts tikai tāpēc, ka sistēma izveidojusi brīdinājumu. Pat automatizēti apturēts uzbrukums vēl nenozīmē, ka ir izprasts tā cēlonis un novērsta atkārtošanās iespēja.
Tāpēc svarīgākais jautājums nav “Kādas drošības tehnoloģijas mums ir?”, bet gan “Vai mēs zinām, kā mūsu kiberdrošība patiesībā darbojas – un kas notiks reāla incidenta brīdī?”
Ar drošības tehnoloģijām vien nepietiek. Svarīgi, kā tās darbojas kopā.
SIEM un XDR sniedz plašas aizsardzības iespējas. Taču to patieso vērtību nosaka spēja savlaicīgi atklāt, izmeklēt un pārvaldīt incidentus. HORTUS Digital Cyber-SOC apvieno tehnoloģijas, cilvēkus un procesus vienotā operacionālās kiberdrošības funkcijā.