Vēl pirms dažiem gadiem uzņēmuma kiberdrošības robežu bija salīdzinoši viegli iztēloties. Ir birojs, uzņēmuma tīkls, serveri, ugunsmūris – un kaut kur pa vidu robeža starp “iekšā” un “ārā”.
Mūsdienu darba vidē šāda robeža kļuvusi daudz mazāk izteikta.
Darbinieki strādā no biroja, mājām un komandējumos. E-pasts, dokumenti un biznesa aplikācijas atrodas mākoņpakalpojumos. Cilvēks tai pašai uzņēmuma informācijai var piekļūt no datora, telefona un pārlūkprogrammas.
Šādā vidē jautājums “no kura tīkla Tu pieslēdzies?” ir zaudējis savu tradicionālo nozīmi. Jo strādājam mēs no jebkuras vietas. Primārais jautājums ir šāds:
Uzbrucējam nav obligāti jāielaužas uzņēmuma tīklā
Ja kādam izdodas izmantot derīgu lietotāja kontu, no sistēmas skatpunkta situācija sākumā var izskatīties pilnīgi normāla.
Notiek pieslēgšanās. Lietotājs atver e-pastu. Piekļūst dokumentiem. Izmanto Teams, SharePoint vai citas aplikācijas, kuru lietošanai konkrētajam kontam ir tiesības.
Tieši tāpēc identitāte ir kļuvusi par tik nozīmīgu aizsardzības objektu. Lietotāja konts nav tikai lietotājvārds un parole. Ar to ir saistītas autentifikācijas metodes, aktīvās sesijas, piekļuves tiesības, grupas, administratīvās lomas un aplikācijas, kurām lietotājs drīkst piekļūt.
Jo plašākas ir šīs tiesības, jo lielākas var būt sekas, ja identitāte tiek kompromitēta.
MFA ir ļoti svarīga. Bet ar to identitātes drošība nebeidzas
Daudzos uzņēmumos saruna par identitātes aizsardzību beidzas ar vienu jautājumu: “Vai mums ir ieslēgta MFA?”
MFA ir būtiska konta aizsardzības kontrole. Taču veiksmīga MFA pārbaude pati par sevi vēl nenozīmē, ka visas turpmākās darbības ir drošas.
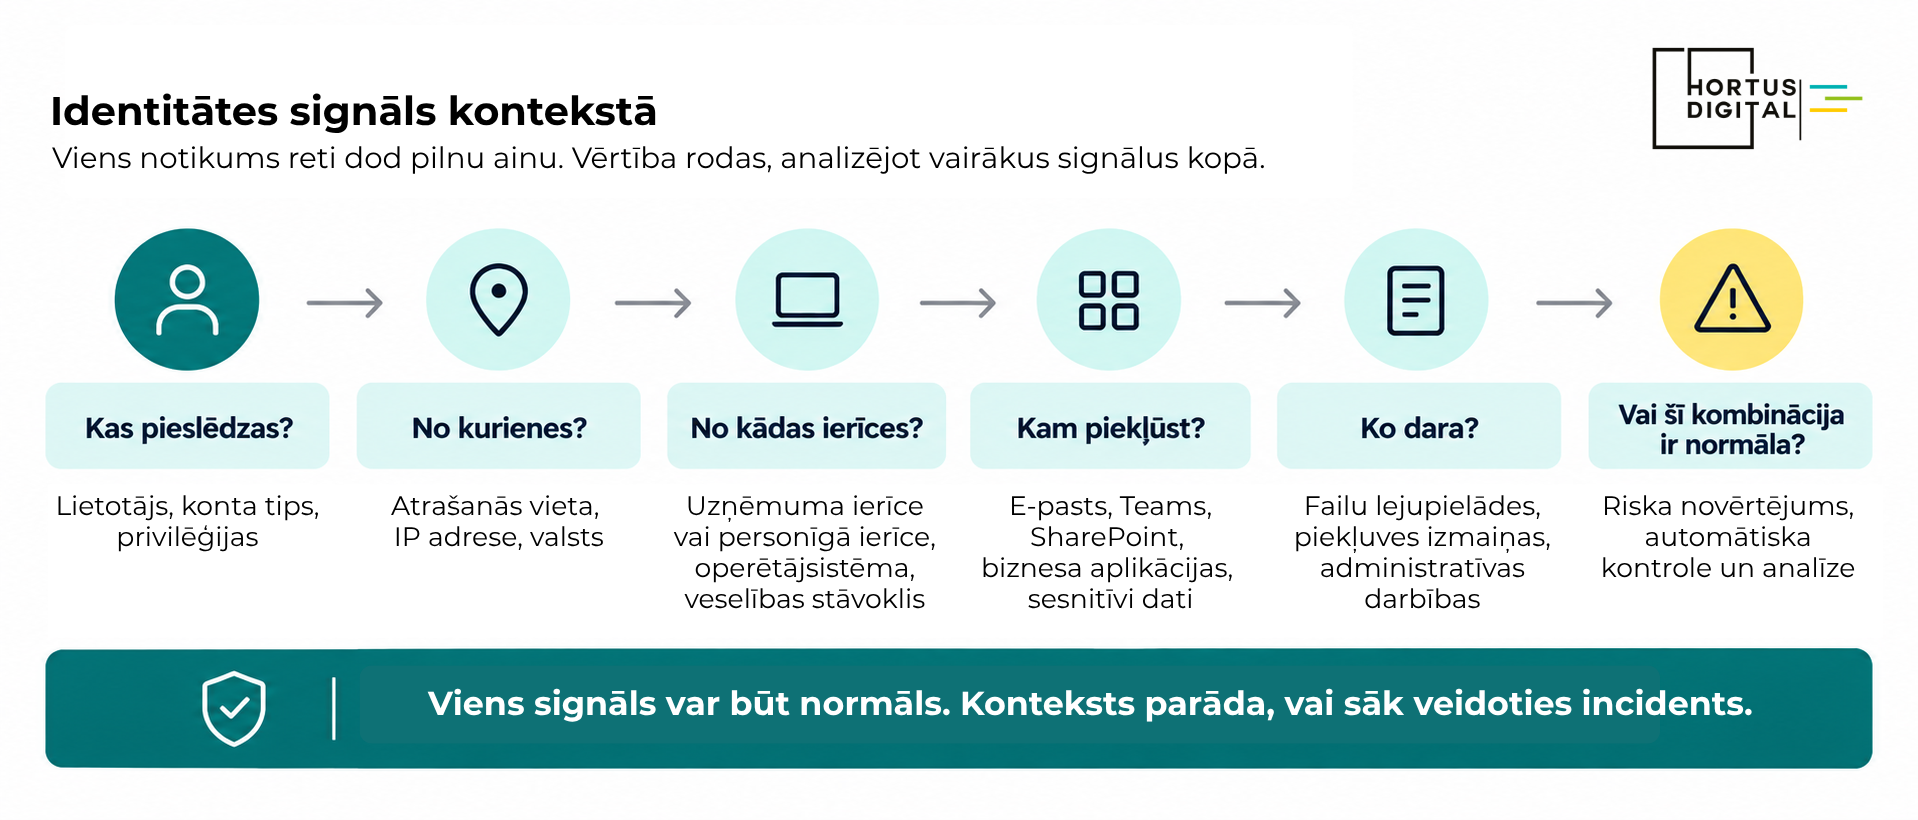
Mūsdienu piekļuves kontrole vērtē daudz plašāku kontekstu: kurš lietotājs pieslēdzas, no kādas ierīces, kādai aplikācijai, no kurienes un kādi riska signāli ir pieejami.
Par vienu pieslēgšanos bieži neko daudz nevar secināt
Neparasta pieslēgšanās pati par sevi vēl nenozīmē incidentu. Cilvēks var būt komandējumā. Viņš var izmantot citu ierīci. Viņš var strādāt citā laikā nekā parasti.
Taču aina mainās, ja tam pievienojas citi notikumi. Piemēram, pēc neparastas pieslēgšanās tiek mainītas piekļuves tiesības, izmantota privileģēta loma vai sākas neparasta aktivitāte uzņēmuma datos.
Tad vērtība rodas nevis no viena fakta, bet no konteksta.
Īpaši svarīgi ir privileģētie konti
Ne visi konti uzņēmumā ir vienādi.
Parasta lietotāja konts var dot piekļuvi e-pastam, failiem un konkrētām biznesa aplikācijām. Administratora konts var ļaut mainīt citu lietotāju tiesības, konfigurēt sistēmas vai iegūt daudz plašāku piekļuvi uzņēmuma videi.
Tāpēc pastāvīgas administratora tiesības nav tikai IT ērtības jautājums. Tas ir riska jautājums.
Ja uzbrucējs pārņem administratora kontu, viņam vairs nav jālauž durvis – viņam jau ir atslēgas.
Princips ir diezgan vienkāršs: cilvēkam vai sistēmai jābūt tik daudz tiesībām, cik nepieciešams konkrētajam darbam, nevis “katram gadījumam”.
Vadībai nav jāzina visi Entra iestatījumi
Taču vadībai būtu jāspēj saņemt skaidru atbildi uz dažiem ļoti praktiskiem jautājumiem:
- Vai mēs zinām, kam uzņēmumā ir privileģētas piekļuves?
- Vai nevajadzīgas piekļuves tiek savlaicīgi noņemtas?
- Vai aizdomīgas pieslēgšanās un identitātes riski tiek uzraudzīti?
- Kurš reaģē, ja rodas aizdomas par kompromitētu kontu?
- Vai pēc incidenta varam noskaidrot, ko konkrētā identitāte darīja?
Ja atbilde uz pēdējiem trim jautājumiem ir “droši vien Microsoft kaut ko pamanīs”, tad uzņēmumam ir tehnoloģija, bet vēl nav līdz galam izveidota operacionālā aizsardzība.
Vadībai nav jāzina visi Entra iestatījumi
Ugunsmūris, tīkls un gala iekārtu aizsardzība nav kļuvuši nevajadzīgi.
Taču ar tiem vien vairs nevar definēt uzņēmuma drošības robežu.
Cilvēks var piekļūt uzņēmuma datiem bez atrašanās uzņēmuma birojā un bez pieslēgšanās tradicionālajam iekšējam tīklam. Tāpēc identitāte, tās tiesības, ierīces konteksts un faktiskā darbība kļūst par centrālu kontroles punktu.
Vecais perimetrs nekur nav pazudis – ir pārvietojušies uzsvari. Ar tīkla robežas aizsardzību vien mūsdienu uzņēmumā vairs nepietiek. Identitāte un konteksts ir modernās kiberdrošības fokālais punkts.
Ja identitāte ir perimetrs, tai jābūt arī uzraudzītai
MFA un piekļuves kontroles ir pamats. Taču, ja konts tiek kompromitēts, svarīgi ir savlaicīgi pamanīt aizdomīgu darbību, izvērtēt to kontekstā un spēt reaģēt. HORTUS Digital Cyber-SOC nodrošina šo operacionālo aizsardzības slāni.